Gérer le parc informatique d’une entreprise commence par un inventaire fiable
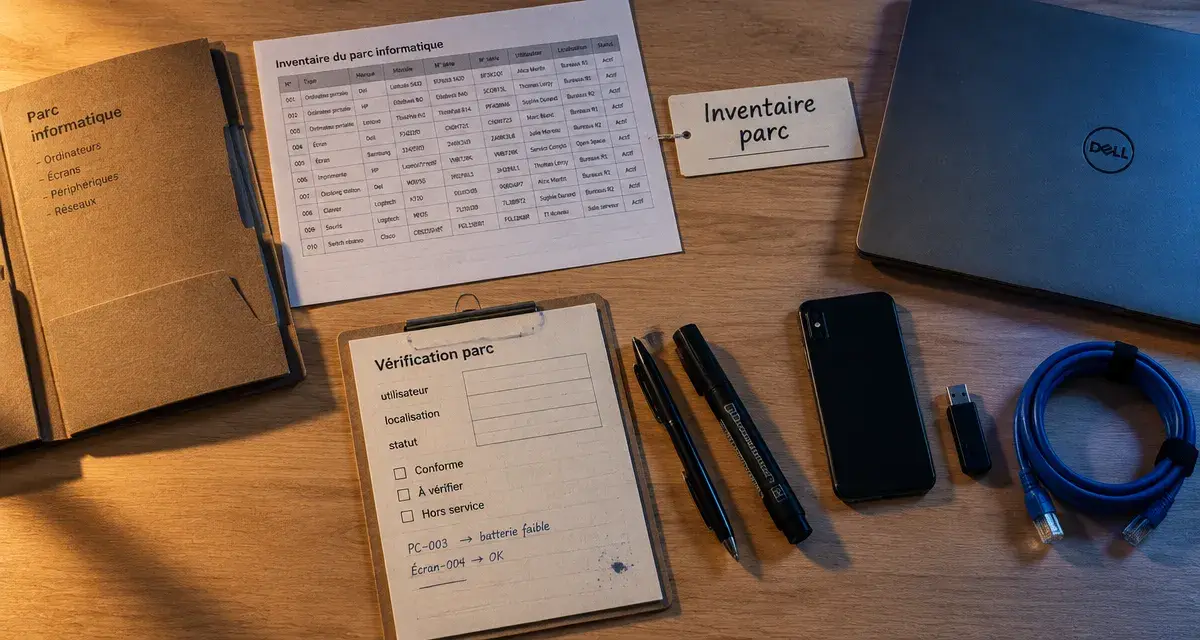
La gestion du parc informatique d’une entreprise ne consiste pas seulement à réparer un ordinateur ou à commander un nouvel écran. Elle organise l’ensemble des équipements, logiciels, accès et données nécessaires au travail des équipes. Pour une TPE ou une PME, un pilotage rigoureux limite les interruptions, réduit les risques de sécurité et rend les dépenses informatiques plus prévisibles.
Délimiter le parc pour savoir ce que l’entreprise doit réellement piloter
Un parc informatique regroupe tous les actifs numériques utilisés par l’entreprise, qu’ils soient installés dans les locaux, confiés à des collaborateurs nomades ou hébergés dans le cloud. La gestion des actifs informatiques suit leur cycle de vie : achat, attribution, configuration, maintenance, renouvellement et décommissionnement.
Testez vos connaissances sur la gestion du parc informatique
Matériel, logiciels et services : un périmètre plus large qu’il n’y paraît
Le matériel comprend notamment les ordinateurs fixes et portables, les smartphones, les tablettes, les écrans, les imprimantes, les serveurs, les équipements réseau, les disques de sauvegarde et les périphériques. Un inventaire fiable doit aussi recenser les systèmes d’exploitation, les applications métier, les abonnements SaaS, les licences, les comptes administrateurs, les certificats et les solutions de sécurité. Un poste attribué à un salarié doit ainsi être associé à son utilisateur, à sa date de mise en service, à ses logiciels et à son niveau de protection.
La gestion du parc ne doit pas être confondue avec l’infogérance. La première est une fonction de pilotage : elle donne une vision des ressources, de leurs coûts et de leur état. L’infogérance est une organisation dans laquelle un prestataire prend en charge tout ou partie de l’exploitation, du support et de la maintenance. Une entreprise peut donc conserver la gouvernance de son parc tout en externalisant les opérations techniques.
Créer une référence unique, pas un simple fichier oublié
Le point de départ est un inventaire centralisé, mis à jour à chaque arrivée, départ, déménagement ou remplacement. Un tableur peut convenir à un très petit environnement, à condition qu’une personne soit clairement responsable de son suivi. Dès que le nombre de postes, de sites ou d’applications augmente, un outil dédié limite les doublons et les informations périmées.
- Identifiant de l’équipement, marque, modèle et numéro de série ;
- utilisateur, service, lieu ou statut de prêt ;
- date d’achat, garantie et date de fin de vie prévisionnelle ;
- configuration, logiciels installés et licences associées ;
- niveau de chiffrement, dernière mise à jour et état de sauvegarde.
Faire du cycle de vie un levier de disponibilité et de maîtrise des coûts
Un parc mal suivi génère des achats urgents, des licences inutilisées et des interventions répétées. À l’inverse, une approche par cycle de vie aide à prévoir les budgets et à réduire le coût total de possession, ou TCO. Ce coût ne se limite pas au prix d’achat. Il comprend aussi le déploiement, les incidents, le support, les renouvellements de licences, la consommation d’énergie et le temps perdu par les utilisateurs.
Standardiser sans bloquer les besoins métiers
La standardisation consiste à définir quelques modèles de postes et de logiciels approuvés selon les profils : bureautique, mobilité, création, développement ou fonctions sensibles. Elle simplifie les commandes, accélère l’arrivée d’un nouveau collaborateur et facilite le support technique. Elle ne signifie pas imposer un ordinateur identique à tous. L’objectif est de limiter les exceptions aux besoins réellement justifiés.
Les difficultés se propagent souvent selon une spirale discrète. Un poste vieillissant devient plus lent, l’utilisateur installe un outil non validé pour contourner le problème, le support perd du temps à diagnostiquer une configuration atypique, puis le renouvellement est décidé dans l’urgence. Cartographier l’âge du matériel, les incidents récurrents et les usages critiques permet de casser cette chaîne avant qu’elle ne produise du shadow IT, des dépenses imprévues et de l’insatisfaction.
Planifier le renouvellement et la sortie des équipements
Un calendrier de renouvellement doit s’appuyer sur l’état réel du matériel, la fin de garantie, les besoins des logiciels et la criticité du poste. Il est préférable de remplacer progressivement les équipements fragiles plutôt que d’attendre une panne généralisée. Cette planification réduit aussi la dette technique liée au matériel obsolète.
Lors du départ d’un salarié ou de la mise au rebut d’un appareil, il faut récupérer le matériel, révoquer les accès, transférer les données utiles et effacer de façon sécurisée les informations présentes sur le disque. Ces étapes doivent être documentées pour éviter qu’un équipement ou un compte ne reste actif après son retrait du parc.
Sécuriser le parc au quotidien plutôt qu’après un incident
La sécurité traverse toutes les tâches de gestion du parc. Un inventaire incomplet empêche de savoir quels appareils doivent être corrigés ; une licence expirée peut interrompre une protection ; un compte non supprimé peut laisser un accès ouvert. La priorité est d’appliquer des règles simples, vérifiables et homogènes.
Mettre à jour, protéger et limiter les droits
Le patch management organise le déploiement des mises à jour des systèmes, des navigateurs et des applications. Il doit inclure des tests sur un petit groupe de postes lorsque l’activité est sensible, puis un suivi des machines qui n’ont pas reçu le correctif. Cette vigilance est essentielle : 60 % des cyberattaques réussies exploitent une faille corrigée depuis plus de six mois.
La protection des postes repose également sur un antivirus ou un EDR administré de façon centralisée, le chiffrement des disques, l’authentification multifacteur (MFA) et le principe du moindre privilège. Les collaborateurs ne doivent disposer que des droits nécessaires à leur travail. Les droits d’administration locale, les comptes partagés et les logiciels installés hors procédure sont des points de vigilance majeurs.
Sauvegardes, support et continuité d’activité
Une sauvegarde ne vaut que si sa restauration est testée. La règle 3-2-1 fournit un repère utile : conserver trois copies des données, sur deux supports différents, dont une copie hors site. Le parc doit aussi prévoir les scénarios de perte, de vol, de ransomware ou de panne réseau. Un PCA maintient l’activité dans un mode dégradé ; un PRA précise les étapes de redémarrage après un sinistre.
Enfin, un outil de ticketing transforme les demandes dispersées en un historique exploitable. Chaque incident est attribué, priorisé et documenté. Les demandes répétitives révèlent souvent un problème de configuration, de formation ou de matériel à traiter à la source. Le support contribue ainsi à la maintenance préventive, pas seulement à la résolution des pannes.
Choisir les outils selon la maturité et la taille de l’entreprise
Le bon outil n’est pas forcément le plus complet. Il doit surtout fournir une vision fiable, être utilisé par l’équipe et s’intégrer aux pratiques existantes. Une PME peut commencer par centraliser l’inventaire, les tickets et les licences, puis enrichir progressivement son dispositif.
| Type d’outil | Utilité principale | À privilégier lorsque |
|---|---|---|
| Ticketing / ITSM | Suivi des demandes, incidents et niveaux de service | Le support arrive par e-mail, téléphone et messages dispersés |
| RMM | Supervision à distance, alertes et déploiement automatisé | Les postes sont nombreux ou les collaborateurs travaillent à distance |
| SAM | Gestion des licences et conformité logicielle | Les abonnements et droits d’usage deviennent difficiles à contrôler |
| CMDB | Relations entre équipements, logiciels et services | L’infrastructure comporte plusieurs dépendances critiques |
Les tableaux de bord doivent rester orientés décision : appareils non gérés, garanties arrivant à échéance, taux de mise à jour, licences sans utilisateur identifié, incidents récurrents et capacité de stockage. L’automatisation des inventaires, des alertes et des déploiements libère du temps, mais elle ne remplace pas la validation des politiques d’usage et des priorités métier.
Arbitrer entre gestion interne et externalisation
La question n’est pas de choisir définitivement entre une équipe interne et un prestataire. Elle consiste à identifier les compétences disponibles, le temps consacré au support et le niveau de risque que l’entreprise peut assumer. Dans une petite structure, une personne polyvalente peut piloter les besoins quotidiens, tandis qu’un partenaire externe assure la supervision, les sauvegardes ou la réponse aux incidents.
- Gestion interne : elle offre une proximité forte avec les utilisateurs et les métiers, mais exige du temps, des compétences à jour et une continuité en cas d’absence.
- Externalisation partielle : elle convient pour renforcer une équipe sur la cybersécurité, le support de niveau avancé ou la surveillance des postes.
- Infogérance complète : elle apporte un cadre de service et une expertise élargie, à condition de définir précisément le périmètre, les délais d’intervention, les responsabilités et la réversibilité.
Avant de signer une prestation, l’entreprise doit demander qui possède les données d’inventaire, comment les accès sont documentés, quelles actions sont incluses dans le forfait et comment se déroule la reprise du parc en cas de changement de fournisseur. Quel que soit le modèle retenu, une gouvernance claire reste nécessaire : un responsable valide les standards, suit les indicateurs et arbitre les investissements. Cette organisation transforme le parc informatique en ressource fiable et mieux maîtrisée.
- Gérer le parc informatique d’une entreprise commence par un inventaire fiable - 14 octobre 2026
- La gestion sociale sécurise l’entreprise, de la paie aux ruptures de contrat - 13 octobre 2026
- Formation management web à Lyon : diplôme long ou deux jours, quel format choisir pour piloter un projet ? - 12 octobre 2026
Articles qui pourraient vous intéresser :
 Désaccord sur le rachat de soulte : comment éviter l’impasse et la vente aux enchères
 Affaire personnelle commerçant : lancez votre activité sans capital ni statuts complexes
 Contrat d’apprentissage : guide pour obtenir le Cerfa officiel et le remplir sans erreur
 Carte cadeaux salariés : le plafond URSSAF de 200 € en 2026 et les erreurs à éviter